OptiShield
Escudo de privacidad y seguridad para tu PC. Detecta y neutraliza proxyware y participación en botnets residenciales (tipo NetNut / Badbox), blinda la telemetría y la ubicación, y audita el arranque, la red y la integridad del sistema. Defensiva y reversible de verdad: guarda copia antes de cada cambio y tiene botón para deshacer. Sin telemetría (solo consultas DNS normales y, si pulsas el botón, ipify.org / AbuseIPDB). Nunca debilita tu seguridad: no apaga Defender, el Firewall ni UAC — de Defender solo informa, y si lo tienes apagado a propósito puedes marcarlo.
Descomprime y abre OptiShield.exe — no instala nada. Acepta el aviso de administrador para poder aplicar cambios; sin admin funciona en modo solo-lectura (analiza pero no cambia). Interfaz en Español e English (selector ES/EN, autodetecta tu idioma de Windows).

Panel con semáforo general (proxyware, red, arranque, integridad, Defender) y «Analizar todo» en una pasada. Nada se cambia sin tu confirmación.
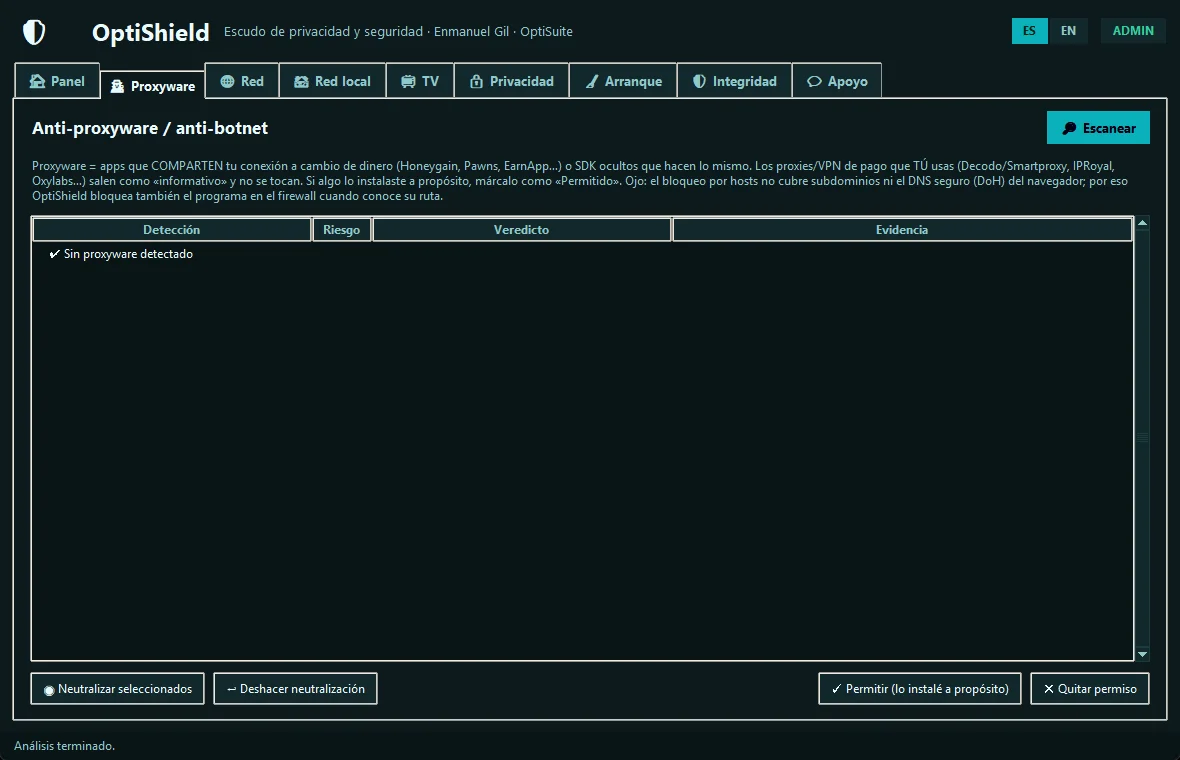
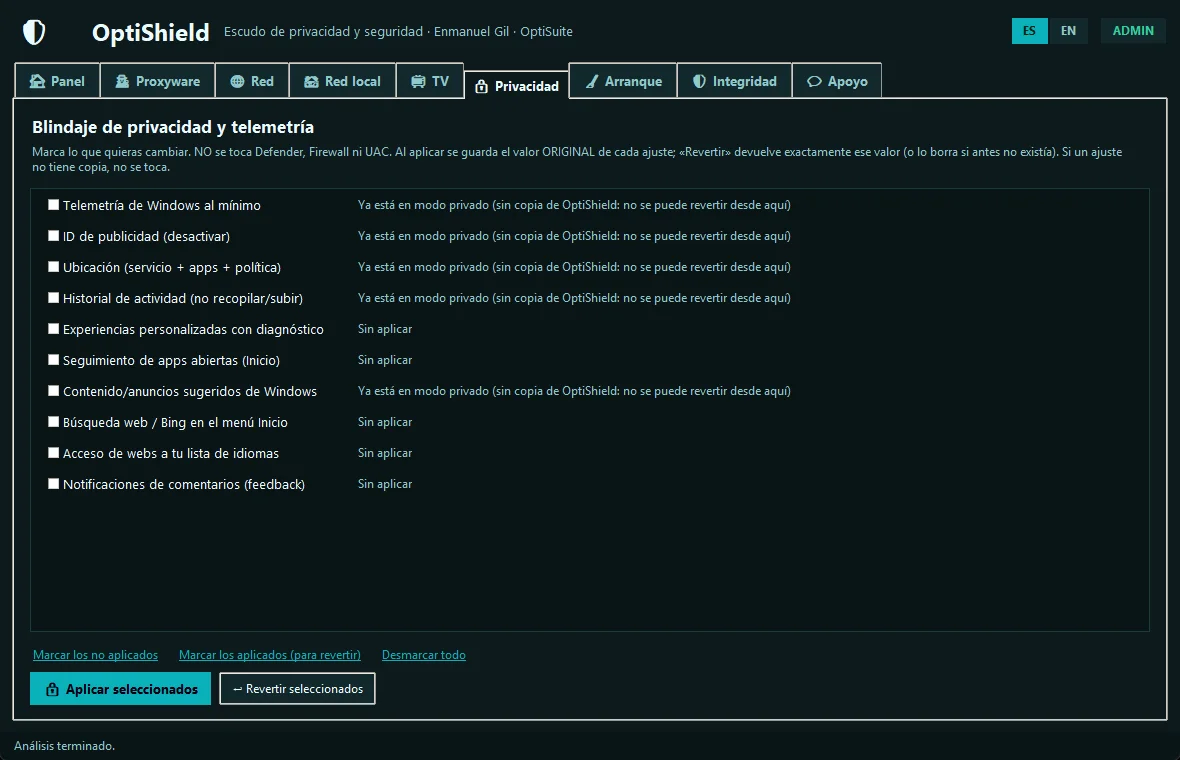
Izq.: Anti-proxyware / anti-botnet — marca lo que quieras neutralizar (detiene, bloquea dominios y crea regla de firewall; no borra archivos). Der.: blindaje de privacidad con casillas reversibles.
Qué incluye
🏠 Panel
Semáforo general del sistema y «Analizar todo» en una sola pasada.
🕵️ Anti-proxyware
Detecta ~20 familias (Honeygain, IPRoyal Pawns, EarnApp/Bright Data, Peer2Profit, Traffmonetizer, Hola VPN…) por proceso, servicio, carpeta y registro. Sonda SOCKS5 y detecta SDK embebido en navegadores/apps. Neutraliza lo que marques (reversible).
🌐 Red · inteligencia de conexiones
Conexiones activas y a qué organización se conecta cada programa (por DNS inverso, sin enviar nada a terceros). Marca en rojo lo que parece proxy / residencial o con muchas salidas.
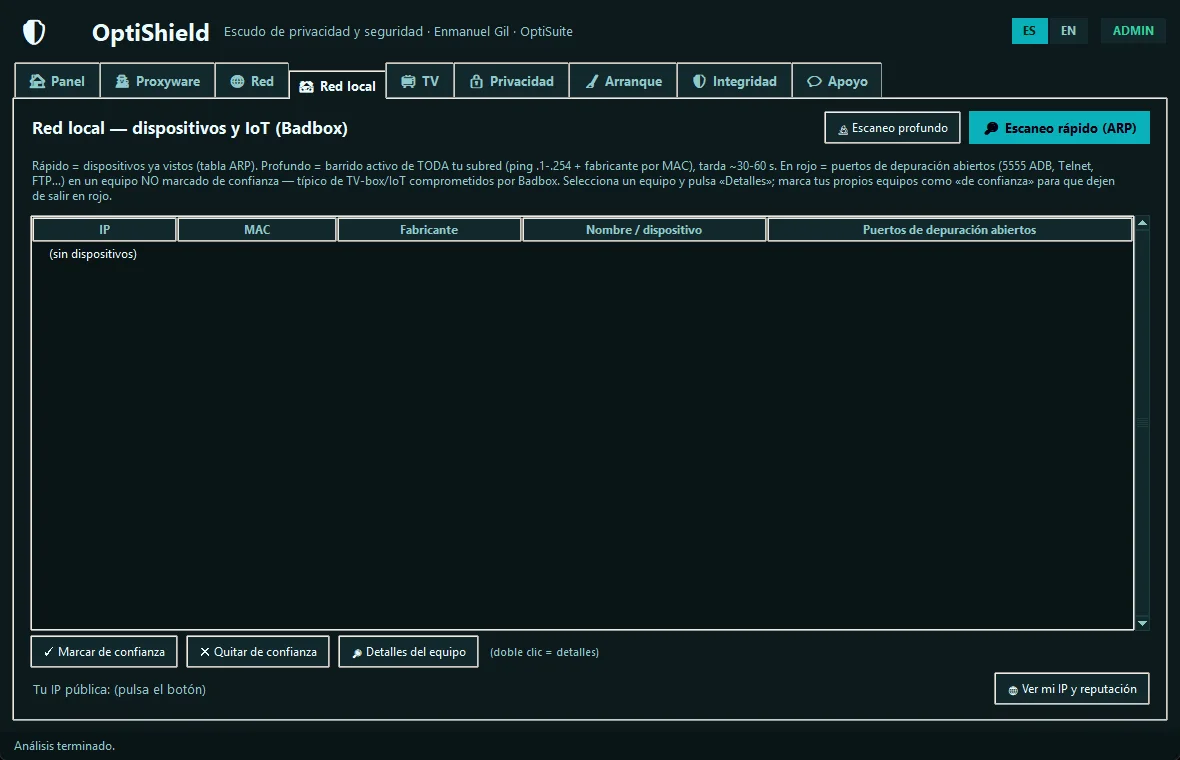
🏘️ Red local (Badbox)
Escaneo rápido (ARP) o profundo: barrido activo de toda tu subred + fabricante por MAC. Sondea puertos de depuración (5555 ADB, Telnet, FTP…) típicos de TV-box/IoT comprometidos. Marca IP/MAC de confianza (tus equipos ya no salen en rojo) y muestra nombre y por qué un puerto está abierto. Reputación de tu IP pública. Solo informa.
📺 Limpiar TV (nuevo)
Conecta tu TV/TV-box Android por USB o red (ADB), lista sus apps, marca las sideload/sospechosas (típicas de Badbox) y te deja desactivarlas o desinstalarlas — con tu aprobación. Cierra la depuración al terminar. Requiere platform-tools (ADB).
🔒 Privacidad
Desactiva/revierte telemetría, ID de publicidad, ubicación, historial de actividad, contenido/anuncios sugeridos, búsqueda web en Inicio… Todo con copia de seguridad previa.
🧹 Arranque
Programas y tareas que arrancan con Windows; marca en rojo lo sospechoso (Temp, comandos ofuscados) y en ámbar lo obsoleto (huérfano: apunta a algo ya desinstalado). Activa, desactiva o elimina cada entrada (desactivar es reversible, como el Administrador de tareas) y limpia las huérfanas de un botón.
🛡️ Integridad
Proxy del sistema, DNS, archivo hosts y dominios IOC. Quita bloqueos y reglas de firewall de OptiShield. Exporta informe.
👁️ Vigilancia continua
Casilla opcional que cada 15 min revisa si arranca proxyware y te avisa (mientras la app está abierta).
Alcance honesto — por qué NO usamos kernel/driver ni MITM
- Un fallo en un driver es un pantallazo azul, no un simple cierre de app; y un driver sin firmar exige "Modo de prueba" que debilita tu seguridad (justo lo contrario a nuestro principio). Un driver firmado con un bug se vuelve arma para atacantes (BYOVD).
- Ver el tráfico cifrado obligaría a instalar una CA raíz y hacer MITM de tu conexión = espiarte a ti mismo. En su lugar, la pestaña Red identifica la organización de cada destino por DNS inverso, sin tocar tu tráfico.
- La limpieza del TV usa el protocolo oficial ADB (no un implante). Si el malware está en el firmware de fábrica (típico de Badbox en TV-box baratos), una app no lo quita: haría falta reflashear o retirar el equipo.
- El escaneo profundo solo barre tu propia subred (/24). «Neutralizar» no borra archivos (detiene, deshabilita, bloquea dominios y regla de firewall) y todo es reversible desde
%ProgramData%\OptiShield.
🆚 OptiShield vs. antivirus — se complementan
No compiten. El antivirus caza malware conocido en tiempo real; OptiShield cubre lo que el antivirus deja pasar a propósito: proxyware/PUA (Honeygain y similares "son legales"), telemetría/privacidad y nodos residenciales — con transparencia y control manual (ves y apruebas cada cambio) y reversibilidad. OptiShield no sustituye a un antivirus: úsalo junto al que tengas. Por eso nunca apaga Defender (si lo tienes apagado a propósito, la app te deja marcarlo y no insiste). (Los .exe de PyInstaller pueden dar falso positivo en algún antivirus; el código fuente está en GitHub por transparencia.)
Gratis — si te ayuda, apóyalo 🙌
OptiShield es gratis, sin anuncios y sin recopilar tus datos. Si te resulta útil, una estrella en GitHub o una pequeña aportación ayudan a mantenerlo y a seguir mejorándolo. ¡Gracias!
Con Binance